 Mark Jansen
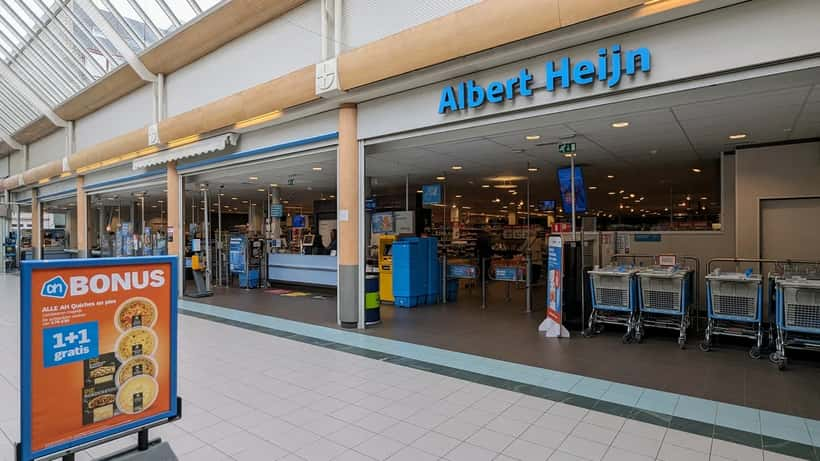
Albert Heijn kampt sinds zondag 11 oktober 2026 met een cyberincident bij het moederbedrijf. Meerdere distributiecentra lagen stil, online bestellingen werden geannuleerd en in winkels bleven schappen leeg, vooral bij groente en fruit. Woensdag 14 oktober verwachtte de supermarkt dat alle centra weer draaiden, maar het herstel verloopt niet overal even snel.
Wat is er precies aan de hand?
Volgens berichtgeving van onder meer NH Nieuws en Omroep Brabant legde Albert Heijn het werk in meerdere distributiecentra stil. In Tilburg waren geen medewerkers meer aanwezig en volgens een mail aan leveranciers draaide alleen Zaandam nog. De supermarkt waarschuwde daarna voor lege schappen "de komende dagen", met verse producten als eerste in de problemen.
Op dinsdag 13 oktober meldden media dat kortingen niet overal golden en dat medewerkers vooral bezig waren met het corrigeren van schapprijzen, omdat de getoonde prijzen niet klopten. Alle reeds geplaatste online bestellingen werden geannuleerd. RTV Focus meldde woensdagmiddag nog bijna lege groenteschappen bij een filiaal in Zwolle, met een mededeling dat sommige producten minder verkrijgbaar zijn door het incident. Klantenservice was tijdelijk slecht bereikbaar.
Albert Heijn zegt dat er op dit moment geen aanwijzingen zijn dat klant- of medewerkersgegevens zijn buitgemaakt. Dat kan nog veranderen naarmate het onderzoek vordert.
Moet ik mijn gegevens nu al zorgen maken?
Dat is de vraag die de meeste klanten stellen. Het eerlijke antwoord: er is nu geen bevestigd datalek, maar de situatie is nog niet afgerond. Bij een cyberaanval onderzoekt een bedrijf eerst welke systemen zijn geraakt en of er data is gekopieerd. Dat duurt vaak dagen tot weken.
Wat de wet vraagt: een organisatie moet een datalek met risico voor betrokkenen binnen 72 uur na ontdekking melden bij de Autoriteit Persoonsgegevens. Is het risico hoog, dan moeten ook de getroffen mensen zelf worden geïnformeerd. Uitleg over die meldplicht staat op de pagina over datalekken van de Autoriteit Persoonsgegevens.
Een AH-account bevat doorgaans naam, adres, e-mailadres, bestelgeschiedenis en Bonuskaartgegevens. Dat is genoeg voor overtuigende phishingmails, ook als er nooit een bevestigd lek komt. Oplichters maken graag gebruik van groot nieuws.
Wat kunt u zelf doen?
Een IT-beveiligingsspecialist geeft in zo'n situatie drie praktische adviezen:
- Wijzig uw wachtwoord van het AH-account, zeker als u het ook elders gebruikt. Zet waar mogelijk tweestapsverificatie aan.
- Klik niet op links in mails of sms'jes die over "uw geannuleerde bestelling" of "terugbetaling" gaan. Open de app of de website zelf.
- Controleer uw bankafschriften op dubbele of onbekende afschrijvingen rond uw geannuleerde bestelling.
Een concreet voorbeeld: de geannuleerde bestelling van €120
Neem een gezin in Zwolle dat op zondag 11 oktober een boodschappenbestelling van €120 plaatst voor bezorging op woensdag. Door het incident wordt de bestelling geannuleerd. Dinsdag ontvangt het gezin een mail met de tekst: "Uw bestelling is geannuleerd, klik hier om uw terugbetaling van €120 te bevestigen."
Als die mail van Albert Heijn zelf komt en verwijst naar de officiële app, is er niets aan de hand. Maar als de link naar een onbekend domein leidt of om bankgegevens vraagt, dan is het phishing. Als het gezin dan invult, kan een oplichter binnen enkele minuten bedragen opnemen. Een simpele regel helpt: nooit via een link betalen of bevestigen, altijd via de app.
Stel dat er toch een bedrag is afgeschreven en bij de bank bekend is dat het om fraude gaat. Dan geldt: meld het direct bij de bank. Banken vergoeden bij phishing vaak, maar kijken daarbij naar uw eigen zorgvuldigheid. Wie binnen enkele dagen meldt, staat sterker dan wie weken wacht. Is de bestelling betaald maar niet geleverd, dan heeft u als consument recht op terugbetaling; leverde Albert Heijn niet binnen de afgesproken termijn, dan mag u de overeenkomst ontbinden. Als er wel gegevens zijn gelekt en u daardoor schade lijdt, kunt u op basis van artikel 82 AVG een vergoeding van die schade vorderen. Bij een groter lek loont het om dat samen met andere gedupeerden te doen.
Samengevat: geen lek betekent geen claim, een bevestigd lek betekent mogelijk een claim, en phishing nadien is een eigen risico dat u met voorzichtigheid kunt beperken.
Wanneer is een IT-specialist nuttig?
Voor particulieren vooral als u vermoedt dat uw account is overgenomen, als u op een verdachte link heeft geklikt, of als u hetzelfde wachtwoord op meerdere plekken gebruikt. Een specialist helpt dan met het opruimen van besmette apparaten, het instellen van een wachtwoordmanager en het controleren van accounts.
Voor ondernemers met een eigen webwinkel of kassasysteem is het incident een spiegel. Ook een kleine ondernemer is afhankelijk van een paar systemen. Een back-up die u nooit heeft getest is geen back-up. Vraag u af: hoe lang kan mijn zaak draaien zonder kassa, voorraadsysteem of betaalprovider? Wie die vraag niet in een paar minuten kan beantwoorden, heeft een noodplan nodig.
Hoe herkent u phishing na een groot incident?
Na een storing of aanval bij een bekend merk stijgt het aantal nepberichten meestal binnen enkele dagen. Let op deze signalen:
- Urgentie: "Binnen 24 uur reageren, anders vervalt uw tegoed." Echte bedrijven zetten u zelden onder zo'n druk.
- Afzender: het adres lijkt op dat van Albert Heijn, maar bevat een extra streepje, cijfer of een vreemde extensie.
- Betaalverzoek: u krijgt een verzoek om iets te betalen terwijl u juist geld zou terugkrijgen. Terugbetalingen vragen nooit om uw pincode of een inlogcode.
- Algemene aanhef: "Beste klant" terwijl het bedrijf uw naam kent.
Twijfelt u? Verwijder de mail en open de officiële app. Staat daar geen melding, dan is het bericht niet van Albert Heijn. U kunt verdachte berichten ook doorsturen naar de fraudemeldpunten van de overheid en uw bank.
Welke rol speelt de leverancier?
Een cyberincident bij een groot retailconcern raakt ook de ketens eromheen. Telers, groothandels en vervoerders leveren producten die nu niet of later worden afgenomen. Voor kleine leveranciers is dat een directe klap in de omzet. Ondernemers die aan een grote keten leveren, doen er goed aan hun contracten te lezen: wie draagt het risico als de afnemer door storing niet kan ontvangen? Veel contracten kennen een overmachtsclausule, maar of een cyberaanval daaronder valt, hangt af van de formulering en van de vraag of de afnemer zich redelijk had beveiligd. Daar kan een advocaat of IT-specialist samen naar kijken.
Wat kunt u de komende dagen verwachten?
Verwacht dat verse producten het langst moeilijk verkrijgbaar blijven, omdat die dagelijks worden aangevuld. Bonusaanbiedingen en schapprijzen kunnen tijdelijk afwijken. Controleer bij de kassa of de prijs klopt: wat op het schap staat is het aanbod, maar bij een evident foute prijs hoeft de winkel die niet te honoreren. Veel winkels kiezen kulanthalve toch voor de lagere prijs.
Voor wie extra zekerheid wil, is er geen reden tot hamsteren. Een kleine voorraad voor een paar dagen is verstandig, maar de problemen zijn tijdelijk. Hoe vaker consumenten hamsteren, hoe langer de schappen leeg blijven.
Dit artikel is algemene informatie en geen juridisch of persoonlijk beveiligingsadvies. Twijfelt u over uw situatie, raadpleeg dan een IT-specialist of advocaat. Bij vermoeden van fraude: neem direct contact op met uw bank.
Wilt u weten of uw account veilig is of heeft u hulp nodig na een phishingpoging? Vind op Expert Zoom een IT-expert die uw situatie persoonlijk bekijkt. Lees ook ons artikel over uw rechten bij een winkel die dichtgaat door een staking.
