 Sofia Mäkinen
Suomi laski neljännen Pohjanmaa-luokan monitoimikorvetin kölin Rauman telakalla 4. elokuuta 2026. Kyse on Suomen meripuolustuksen historian merkittävimmästä investoinnista vuosikymmeniin — noin 1,2 miljardia euroa neljälle huippumodernille sota-alukselle, joiden sydän ei ole asejärjestelmä vaan kybersuojattu tietojärjestelmäkokonaisuus. Kun merivoimat rakentaa kyberturvallisuuden alusta alkaen uusiin korvettiinsa, herää luonteva kysymys: miten moni suomalainen pk-yritys on tehnyt saman?
Kölilaskeminen Raumalla: Laivue 2020 täydessä vauhdissa
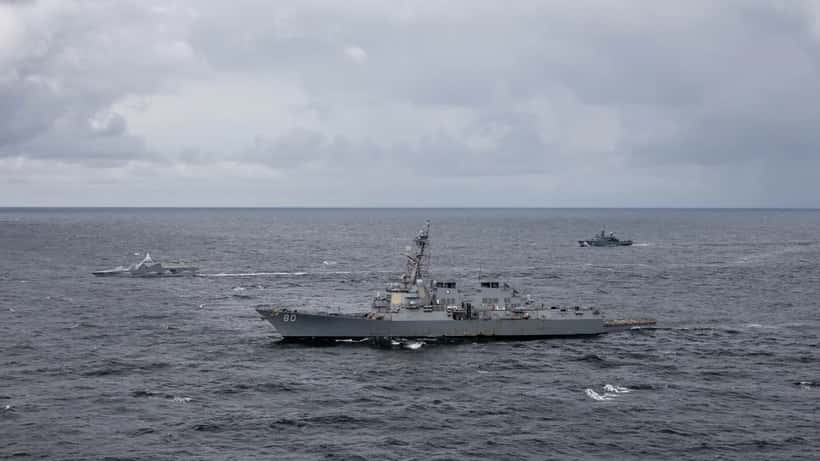
Rauma Marine Constructions (RMC) laski Pohjanmaa-luokan neljännen ja viimeisen korvetin kölin 4. elokuuta 2026 — alle kolme kuukautta sen jälkeen, kun toinen korvetti laskettiin vesille Raumalla kesäkuussa 2026. Laivue 2020 -hanke etenee aikataulussa: kaikki neljä alusta ovat nyt yhtäaikaisesti rakennusvaiheessa, ja ensimmäisten on määrä astua aktiiviseen palvelukseen vuosina 2027–2029.
Pohjanmaa-luokka korvaa seitsemän vanhenevaa alusta — Rauma-luokan ohjusveneet ja Hämeenmaa-luokan miinalaivat. Uudet korvetit ovat varustelultaan täysin eri luokkaa: pintatorjuntaohjukset, ilmatorjuntaohjukset, torpedot, merimiinat, laivatykki ja kauko-ohjattu asejärjestelmä. Kaiken kruunaa integroitu elektroninen sodankäyntisuite, joka sisältää sensorifuusion, häirintäjärjestelmät ja kybersuojatun tietoverkon.
Tämä viimeksi mainittu komponentti on se, mitä IT-asiantuntijat seuraavat tarkimmin — ei pelkästään sotilaallisen suorituskyvyn kannalta, vaan siksi, mitä se kertoo siitä, miten digitaalinen puolustus rakennetaan oikein.
Hankkeen aikataulu kertoo myös priorisoinneista. Puolustusvoimat olisi voinut päivittää olemassa olevan laivaston — kuten monet maat tekevät kustannussyistä. Sen sijaan valittiin täydellinen uusiminen, koska vanhan arkkitehtuurin päälle rakennettu kyberturvallisuus ei vastaa nykyaikaisia uhkia. Tämä strateginen valinta — purkaa ja rakentaa uudelleen alusta alkaen — on sama päätös, jonka edessä monet suomalaiset yritykset seisovat tietojärjestelmiensä kanssa. Kyberturvallisuuden jälkiasennus on paikkailu; kyberturvallisuuden suunnittelu alusta alkaen on ratkaisu.
Miksi sotalaivan kyberturvallisuus koskee yritystäsi?
Suomen Kyberturvallisuuskeskus julkaisi huhtikuussa 2026 laajan kyberturvallisuuskatsauksen, jossa se varoitti erityisesti merenkulku- ja teollisuussektorista: laivat ja satamat käyttävät usein järjestelmiä, jotka on suunniteltu toimimaan 20–30 vuotta. Tämä tekee järjestelmien päivittämisestä tai korvaamisesta hankalaa — ja siitä seuraa tilanne, jossa teknologian kyberturvallisuustaso ei enää vastaa nykyisiä uhkia.
Sama ilmiö toistuu laajasti suomalaisessa pk-yrityskentässä. Toiminnanohjausjärjestelmät, logistiikan hallintatyökalut ja teollisuusautomaatio toimivat usein ohjelmistoversioissa, joiden elinkaari on jo päättynyt. Ulkoiset integraatiot — satamajärjestelmät, toimittajien rajapinnat, pilvipalvelut — lisäävät hyökkäyspintaa entisestään.
Merivoimien Pohjanmaa-luokka on suunniteltu toisin: kyberturvallisuus on sisäänrakennettu ominaisuus, ei jälkikäteen lisätty kerros. IT-asiantuntijat tiivistävät tämän kolmeen keskeiseen periaatteeseen, joita voi soveltaa myös liiketoimintaympäristöön.
Ensimmäinen periaate: verkon segmentointi. Kriittiset järjestelmät — kuten tuotannonohjaus tai taloushallinto — erotetaan muusta verkosta erillisiksi vyöhykkeiksi. Jos hyökkääjä murtautuu toimistoverkkoosi, hän ei pääse automaattisesti käsiksi asiakasrekisteriin tai teollisuusautomaation ohjausjärjestelmiin. Merivoimien aluksilla navigointi- ja asejärjestelmät toimivat erillään viestiverkosta juuri tästä syystä.
Toinen periaate: jatkuva monitorointi. Uhkia ei havaita auditoinneilla, jotka tehdään kerran vuodessa — ne havaitaan seuraamalla verkkoliikennettä reaaliajassa. SIEM-järjestelmä (Security Information and Event Management) kerää lokitiedot kaikista verkon tapahtumista, tunnistaa poikkeamat ja hälyttää automaattisesti epäilyttävästä toiminnasta. Sota-aluksilla vastaanottopäivystys on jatkuvaa; yrityksessä sen voi automatisoida.
Kolmas periaate: dokumentoitu riskienhallinta. EU:n NIS2-direktiivi edellyttää kaikilta kriittisen infrastruktuurin yrityksiltä kirjallista riskienhallintasuunnitelmaa. Laiminlyönneistä seuraa enintään 10 miljoonan euron hallinnollinen sakko tai 2 % vuotuisesta globaalista liikevaihdosta. Merivoimilla vastuu on selkeä: jokainen alus, jokainen järjestelmä, jokainen rajapinta on dokumentoitu ja sen vastuu on nimetty henkilöllä. Yrityksessä tämä tarkoittaa, että tiedetään etukäteen — ei vasta kriisin jälkeen — kuka tekee mitäkin tietomurtotilanteessa.
Nämä kolme periaatetta eivät ole teoreettisia — ne ovat se, miksi Pohjanmaa-luokan korvetit ovat kyberpuolustuksen malliesimerkki. Puolustushallinto on ymmärtänyt, ettei kyberturvallisuutta voi ostaa valmiina pakettina ja asentaa jälkikäteen olemassa olevaan rakenteeseen. Se pitää suunnitella alusta alkaen. Sama totuus pätee yrityksen tietojärjestelmiin: retrofitoitu tietoturva on aina heikompi kuin sisäänrakennettu. IT-asiantuntija auttaa tunnistamaan, missä yrityksen järjestelmäarkkitehtuuri on haavoittuvainen ja miten sitä voidaan vahvistaa ilman täydellistä uusimista.
Konkreettinen tapaus: satamaoperaattori ja kyberaukon todellinen hinta
Tarkastellaan tilannetta numeroin käytännön esimerkin kautta.
Kuvittele 45 hengen satamaoperaattori Lounais-Suomessa. Yritys käyttää vuodelta 2016 peräisin olevaa toiminnanohjausjärjestelmää (ERP), joka on integroitu sataman laivausjärjestelmään standardoitujen rajapintojen kautta. Järjestelmä ei ole saanut merkittävää tietoturvapäivitystä kahteen vuoteen. Yritys ei omasta mielestään kuulu NIS2:n piiriin — mutta liikenne- ja viestintäministeriön tulkinnan mukaan satamaan kytkeytyvät logistiikkatoimijat voivat kuulua direktiivin laajennetun soveltamisalan piiriin toimialastaan riippuen.
Ilman IT-asiantuntijan apua, elokuussa 2026:
Kyberhyökkääjä hyödyntää ERP-järjestelmän vanhentunutta integraatiorajapintaa. Hän ei vaadi lunnaita välittömästi — hän kerää tietoa kolmen viikon ajan: asiakasrekisteri, toimitussopimukset, henkilöstötiedot, hinnoittelustrategia. Kolmen viikon jälkeen hän myy datan kilpailijalle tai laittaa sen myyntiin pimeässä verkossa.
Tietoturvarikkomuksen havaitseminen, selvittäminen ja pakollinen viranomaisille ilmoittaminen vie tyypillisesti 14–30 päivää. Traficomin logistiikkasektorin arvion (2024) mukaan operaatioiden keskeytyminen tai häiriintyminen tietoturvarikkomuksen seurauksena maksaa noin 28 000 euroa vuorokaudessa. Kahden viikon operatiivinen häiriö on jo lähes 400 000 euroa — ennen kuin on laskettu asiakkuuksien menetyksiä, brändihaittaa tai mahdollisia NIS2-seuraamuksia.
IT-asiantuntijan kanssa ennakoiden:
Kattava tietoturva-auditointi ja verkon segmentointiprojekti maksaa tyypillisesti 10 000–22 000 euroa. Projekti kattaa nykyisten järjestelmien kartoituksen, haavoittuvuuksien tunnistamisen, segmentointisuunnitelman toteutuksen ja dokumentoidun riskienhallintasuunnitelman, joka täyttää NIS2:n vaatimukset. Lisäksi asiantuntija toteuttaa penetraatiotestin — eli simuloidun kyberhyökkäyksen — joka paljastaa todelliset haavoittuvuudet ennen kuin hyökkääjä löytää ne.
Jos yrityksen ERP-järjestelmä on valmistunut ennen vuotta 2019 ja sille ei ole tehty ulkopuolista tietoturva-auditointia viimeisen 18 kuukauden aikana, hyökkäyspinta on todennäköisesti laajempi kuin yritys tietää. Tässä tilanteessa IT-asiantuntijan konsultaatio on investointi, jonka takaisinmaksuaika on laskennallisesti muutamia päiviä verrattuna realisoituvan riskin hintaan — erityisesti silloin, kun NIS2-seuraamusten riski otetaan huomioon.
Vertailuluku selventää tilanteen: jos vahinko maksaa 400 000 euroa ja ehkäisevä auditointi maksaa 15 000 euroa, ehkäisevän toimenpiteen kustannussuhde on 3,75 %. Mikä vakuutus maksaa alle neljä prosenttia vahinkosummastaan? IT-asiantuntija tarjoaa juuri tätä.
Merivoimat ei laske sota-alusta ilman järjestelmien läpäisytestausta. Yrityksen ei pitäisi toimia ilman vastaavaa tietoturva-auditointia.
NATO, merivoimat ja alihankintaketjun vastuu
Suomen NATO-jäsenyys on muuttanut merivoimien roolia konkreettisesti. Vuonna 2026 Suomi lähettää kaksi alusta NATO:n meritoimiin: Hamina-luokan korvetin Standing NATO Maritime Group One -osastoon ja Katanpää-luokan miinantorjunta-aluksen Standing NATO Mine Countermeasures Group One -osastoon. Pohjanmaa-luokan korvetit täydentävät tätä kapasiteettia vuodesta 2027 alkaen.
NATO-yhteistyö tarkoittaa myös kyberturvallisuusstandardeja. Liittouma edellyttää, että jäsenvaltioiden kriittinen infrastruktuuri täyttää NIST- ja ISO 27001 -tasoiset kyberturvavaatimukset. Tämä velvoite valuu alihankintaketjuihin: yritykset, jotka toimittavat palveluita puolustussektorille, satamille tai muulle kriittiselle infrastruktuurille, voivat kohdata tiukempia turvallisuusvaatimuksia vuosina 2026–2028.
Kansainvälisten merimiinanhankintasopimusten edistyminen heinäkuussa 2026 puitejärjestelyvaiheeseensa on konkreettinen esimerkki siitä, miten puolustusyhteistyö laajenee myös hankintaketjuihin. Yritykset, jotka haluavat toimia puolustus- tai infrastruktuurisektorilla, tarvitsevat ISO 27001 -sertifioinnin tai vastaavan osoituksen turvallisuuskypsyydestään. IT-asiantuntija voi auttaa valmistelemaan tätä prosessia — sertifiointi kestää tyypillisesti 6–12 kuukautta, joten ennakointi on oleellista.
Tutustu Kyberturvallisuuskeskuksen NIS2-ohjeistukseen virallisella sivustolla: kyberturvallisuuskeskus.fi
Lisäksi ExpertZoomin kautta löydät IT-tietoturva-asiantuntijoita, joilla on käytännön kokemus NIS2-vaatimusten kartoituksesta ja kyberturvallisuusjärjestelmien rakentamisesta.
Kolme askelta, jotka yritys voi ottaa nyt
Neljännen Pohjanmaa-korvetin kölilaskeminen 4. elokuuta 2026 on muistutus siitä, että Suomi rakentaa digitaalista puolustusta nyt — ennakoivasti, suunnitelmallisesti ja asiantuntijoita käyttäen. Yritykselle sama logiikka tarkoittaa kolmea konkreettista toimenpidettä lähiviikkoina.
Inventoi olemassa olevat järjestelmät. Selvitä, mitkä järjestelmäsi ovat yli viisi vuotta vanhoja, mitkä on integroitu ulkoisiin rajapintoihin ja mitkä käsittelevät henkilötietoja tai liiketoimintakriittistä dataa. IT-asiantuntija tekee tämän kartoituksen tyypillisesti 2–5 päivässä ja tuottaa selkeän prioriteettilistauksen — mitkä riskit ovat välittömiä, mitkä voidaan hoitaa suunnitelmallisesti pidemmällä aikavälillä.
Selvitä NIS2-soveltuvuus. Direktiivi koskee Suomessa laajasti energia-, liikenne-, terveys- ja digitaalisen infrastruktuurin toimijoita sekä niiden alihankkijoita. Soveltaminen on laajempaa kuin monet yritykset olettavat — ja erityisesti satamatoiminnan, energiahuollon tai digitaalisten palveluiden alihankintaketjuissa soveltuvuus on yllättänyt monia pk-yrityksiä. Soveltumiskriteerin tarkistaminen on ensimmäinen ja usein yksinkertaisin askel, jonka IT-asiantuntija voi tehdä jo ensimmäisessä konsultaatiossa.
Rakenna puolustus ennen pakottavaa tilannetta. Merivoimat rakentaa suojan ennen konfliktiuhkaa — ei sen aikana. IT-asiantuntija auttaa rakentamaan verkon segmentoinnin, monitorointiratkaisun ja riskienhallintasuunnitelman kokonaisuutena, joka vastaa sekä NIS2:n vaatimuksiin että arjen kyberuhkiin. Prosessi ei vaadi organisaation lamauttamista — hyvä asiantuntija tekee muutokset vaiheistettuna, niin että liiketoiminta jatkuu normaalisti koko projektin ajan.
Pohjanmaa-luokan korvetit astuvat palvelukseen täysin kybersuojattuina vuoteen 2029 mennessä. Yrityksesi ei voi odottaa sitä — digiuhkat eivät odota rakennusaikatauluja. Löydä IT-tietoturva-asiantuntija ExpertZoomin kautta jo tänään.
Muistutuksena: Kyberturvallisuuskeskuksen tilastojen mukaan suomalaisiin yrityksiin kohdistuneiden kyberhyökkäysten määrä kasvoi vuonna 2025 edellisvuoteen verrattuna merkittävästi — erityisesti teollisuuden ja logistiikan sektoreilla, joissa vanhentuneet järjestelmät ja ulkoiset integraatiot muodostavat laajan hyökkäyspinnan. Merivoimien ratkaisu oli investoida miliardeja. Yrityksesi ratkaisu on löytää oikea asiantuntija, joka tuntee uhkaympäristön ja osaa rakentaa suojan juuri sinun tarpeisiisi — ilman sotilasbudjettia, mutta samalla ammattitaidolla.
