 Jens Fischer
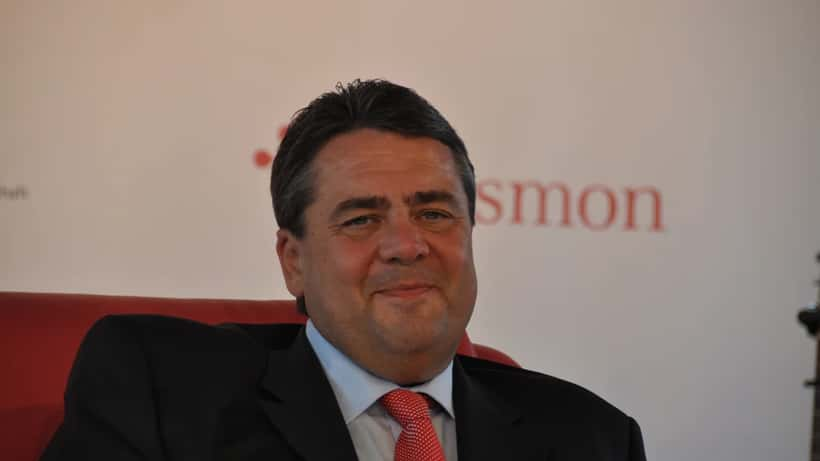
Als Sigmar Gabriel am 1. September 2026 in der ARD-Sendung „Maischberger" über den Drohnenangriff auf den Flughafen Leipzig/Halle sprach, saß er nicht als nostalgischer Altpolitiker im Studio – sondern als einer der lautstärksten Warner vor einem systematischen Angriff auf Deutschland. Sein Appell galt der Politik. Doch die Konsequenzen treffen auch jeden mittelständischen Unternehmer direkt: Hybride Angriffe sind keine Frage der Geheimdienstarbeit mehr, sondern eine operative Bedrohung für Betriebe jeder Größe.
Der Drohnenangriff auf Leipzig – Hintergründe und Bedeutung
Am 4. und 5. August 2026 wurden am Flughafen Leipzig/Halle zwei Sicherheitsvorfälle registriert, die Ermittler als koordinierten hybriden Angriff bewerten. Eine drohnengetragene Sprengvorrichtung wurde auf dem Flughafengelände entdeckt, in unmittelbarer Nähe ukrainischer Frachtmaschinen vom Typ Antonov. Nur durch Zufall blieben die Maschinen unbeschädigt.
Der Vorfall war kein Einzelfall. Er reiht sich ein in eine Serie hybrider Angriffe auf deutsche und europäische Infrastruktur, die Ermittler russischen staatlichen Akteuren zuschreiben – darunter Cyberangriffe auf die Deutsche Flugsicherung und Sabotageakte an Bahnanlagen. Bundesinnenminister Alexander Dobrindt berief daraufhin einen „Ostsee-Sicherheitsgipfel" in Flensburg ein, um gemeinsam mit baltischen und skandinavischen Partnern koordinierte Abwehrstrategien zu entwickeln.
Gabriel, der heute als Vorsitzender der Atlantik-Brücke und Berater internationaler Unternehmen tätig ist, brachte bei „Maischberger" das auf den Punkt, was Sicherheitsexperten seit Monaten sagen: Deutschland befinde sich in einem Zustand des hybriden Krieges, ohne dass die Gesellschaft das vollständig verstanden habe. Die Frage sei nicht mehr ob, sondern wann kritische Infrastruktur erneut getroffen werde. Zudem diskutierte er, wie Deutschland international Verbündete gegen hybride Angriffe gewinnen könne – und warum gesellschaftliche Resilienz dabei ebenso wichtig sei wie technische Schutzmaßnahmen.
Was diese Einschätzung für die Bundesregierung bedeutet, wird gerade politisch verhandelt. Was sie für Ihr Unternehmen bedeutet, ist bereits heute gesetzlich geregelt.
Warum Hybridangriffe ein Unternehmensproblem sind
Viele Unternehmerinnen und Unternehmer denken beim Begriff „hybrider Angriff" an Szenarien aus Politiktalkshows – nicht an die eigene Buchhaltungssoftware oder den Webserver im Keller. Das ist ein gefährliches Missverständnis.
Das Bundesamt für Sicherheit in der Informationstechnik spricht von einer „dauerhaft angespannten Bedrohungslage". Hybride Angriffe verfolgen dabei strategisch das schwächste Glied. Staatlich gesteuerte Hackergruppen wie Sandworm oder APT28 greifen nicht nur Konzerne an – sie nutzen Zulieferer, Subunternehmer und Dienstleister als Einfallstor. Wer mit einem Rüstungsunternehmen, einem Energieversorger oder einem Logistikkonzern zusammenarbeitet, kann selbst zur Angriffsfläche werden. Und die Zahl der Angriffe wächst: Laut BSI wurden deutsche Unternehmen im Februar 2026 im Schnitt 1.345-mal pro Woche Ziel von Cyberangriffen – ein Anstieg von elf Prozent gegenüber dem Vorjahr.
Das KRITIS-Dachgesetz, das im März 2026 in Kraft trat, sowie die bereits seit Dezember 2025 geltende NIS-2-Umsetzung machen diese Bedrohungslage rechtlich verbindlich. Schätzungsweise 29.000 Unternehmen und Einrichtungen in Deutschland – verglichen mit bisher rund 4.500 KRITIS-Betreibern – unterliegen nun erweiterten Sicherheits- und Meldepflichten. Die Meldepflicht ist dreistufig: 24 Stunden für die Erstmeldung, 72 Stunden für den detaillierten Zwischenbericht und ein Monat für den Abschlussbericht nach einem erheblichen Sicherheitsvorfall. Wer diese Fristen versäumt oder die Registrierung im BSI-Portal (Frist: 6. März 2026) nicht vollzogen hat, steht vor rechtlichen und finanziellen Konsequenzen. Die Einstufung Ihres Unternehmens können Sie direkt auf der Website des Bundesamts für Sicherheit in der Informationstechnik prüfen.
Sicherheitspolitische Fragen – wie Gabriel sie bei Maischberger diskutierte – und die betriebliche IT-Sicherheit hängen somit direkt zusammen. Wer das als abstrakt betrachtet, hat die neue Rechtslage noch nicht verinnerlicht – und riskiert im Schadensfall, schutzlos zu stehen. Wie IT-Experten auch die geopolitische Dimension der Sicherheitspolitik für Unternehmen einordnen, erklärt auch der Beitrag zur NATO-Sicherheitspolitik und was Experten dazu raten.
Ein mittelständisches Unternehmen im Ernstfall: Konkrete Zahlen, reale Folgen
Betrachten Sie folgenden Fall – kein Extremszenario, sondern eine in der Branche bekannte Konstellation:
Ein mittelständischer Maschinenbauer aus dem Raum Leipzig, 120 Mitarbeiter, Tier-2-Zulieferer eines Automobilkonzerns. Am Montagnachmittag, kurz nach 14 Uhr, schlägt das interne IT-Team Alarm: Produktionssysteme frieren ein, Dateien werden verschlüsselt. Eine Ransomware-Gruppe fordert 85.000 Euro in Kryptowährung – mit 48-Stunden-Frist.
Wenn das Unternehmen nicht vorbereitet war, beginnt jetzt eine Kettenreaktion:
Innerhalb von 24 Stunden muss nach NIS-2 eine Erstmeldung beim BSI eingehen – mit Angaben dazu, welche Systeme betroffen sind, welches Ausmaß der Vorfall hat und ob kritische Dienste ausgefallen sind. Fehlt ein Incident-Response-Plan, kann dieses Wissen in der Aufregung schlicht nicht zusammengestellt werden. Eine Meldefristversäumnis kostet bis zu 10 Millionen Euro Bußgeld oder zwei Prozent des weltweiten Jahresumsatzes – je nachdem, welcher Betrag höher ausfällt.
Ab dem zweiten Tag greift der Liefervertrag: Der Automobilkonzern erwartet Teile. Bei Lieferverzug werden Konventionalstrafen fällig – vertraglich fixiert bei 15.000 Euro pro Ausfalltag. Drei Tage Produktionsstillstand: 45.000 Euro. Dazu kommen externe Forensikkosten für die Ursachenermittlung, die branchenüblich zwischen 20.000 und 60.000 Euro liegen.
Wenn die Backups nicht isoliert gespeichert wurden (etwa nach der 3-2-1-Regel: drei Kopien, zwei Medien, ein externer Standort), ist das Lösegeld oft der scheinbar schnellste Ausweg. Gezahlt – keine Garantie auf Wiederherstellung, und die Täter wissen nun, dass das Unternehmen zahlt. Reputationsverlust, möglicherweise DSGVO-Meldepflicht wegen personenbezogener Daten im Schadensbereich.
Hätte ein IT-Sicherheitsspezialist das Unternehmen vorher begleitet, sähe die Ausgangslage anders aus: Ein strukturiertes Backup-Konzept, eine SIEM-Lösung zur Echtzeitanomalieerkennung und ein dokumentierter Notfallplan hätten nicht nur den Schaden begrenzt – sie wären zugleich Grundlage für die NIS-2-Compliance gewesen. Die Investition dafür bewegt sich typischerweise im fünfstelligen Bereich. Der beschriebene Schadensfall übersteigt das schnell um das Zehnfache.
Hinweis: Die konkrete Einstufung Ihres Unternehmens unter NIS-2 oder das KRITIS-Dachgesetz sowie haftungsrechtliche Fragen sollten mit einem qualifizierten IT-Rechts- oder IT-Sicherheitsexperten besprochen werden.
Was jetzt zu tun ist
Die Botschaft, die Sigmar Gabriel bei „Maischberger" sendete, war kein Alarmismus – sondern ein nüchterner Befund: Deutschland wird angegriffen, und die Abwehr beginnt nicht nur in Ministerien, sondern in jedem Betrieb. Konkret bedeutet das:
Prüfen Sie Ihre NIS-2-Einstufung. Fallen Sie in eine der betroffenen Sektoren (Energie, Transport, Gesundheit, IT, Lebensmittel, Abfall, Post, digitale Infrastruktur u. v. m.) und überschreiten die Schwellenwerte von 50 Mitarbeitern oder zehn Millionen Euro Umsatz? Dann sind Sie wahrscheinlich „wichtige Einrichtung" – mit entsprechenden Pflichten.
Lassen Sie ein IT-Sicherheitsaudit durchführen. Altsysteme, ungepatchte Software, ungesicherte Remote-Zugänge und fehlende Netzwerksegmentierung sind die häufigsten Einfallstore. Ein externer IT-Spezialist sieht, was intern übersehen wird – ohne Betriebsblindheit.
Entwickeln Sie einen Incident-Response-Plan. Wer im Ernstfall weiß, wer was in welcher Reihenfolge tut, gewinnt Stunden – und verhindert teure Meldefristverstöße. Der Plan muss regelmäßig getestet werden.
Schulen Sie Ihre Belegschaft. Ein Großteil aller erfolgreichen Angriffe beginnt mit einer Phishing-E-Mail. Awareness-Trainings gehören zur Basisausstattung jeder NIS-2-konformen Organisation – und sie lassen sich dokumentieren, was im Rahmen der Nachweispflichten gegenüber Auditoren und Behörden wichtig ist.
Überprüfen Sie Ihre Lieferkette. NIS-2 verpflichtet betroffene Unternehmen ausdrücklich dazu, auch die Sicherheitsstandards ihrer wichtigsten Dienstleister und Zulieferer zu prüfen. Wer das ignoriert, haftet möglicherweise auch für Sicherheitslücken, die beim Partner entstanden sind. Gerade in vernetzten Produktionsumgebungen – Stichwort Industrie 4.0 – sind die Angriffsflächen größer als je zuvor.
Schließen Sie eine Cyberversicherung ab – aber mit Bedacht. Immer mehr Versicherer verlangen den Nachweis konkreter Sicherheitsmaßnahmen, bevor sie Ransomware-Schäden übernehmen. Wer kein dokumentiertes Sicherheitskonzept vorweisen kann, erhält schlicht keine Deckung – oder zahlt drastisch höhere Prämien.
Der Drohnenangriff auf Leipzig hat die hybride Bedrohungslage für ein breites Publikum sichtbar gemacht. Sigmar Gabriel hat bei Maischberger die politische Dimension benannt – und damit eine Debatte ausgelöst, die weit über den Talkshow-Sessel hinausreicht. Die betriebliche Antwort liegt bei Ihnen: Wer jetzt handelt, schützt nicht nur sein Unternehmen, sondern trägt zur gesamtgesellschaftlichen Widerstandsfähigkeit bei. Auf Expert Zoom finden Sie erfahrene IT-Sicherheitsberater, die Ihnen helfen, Ihr Unternehmen rechtskonform und resilient aufzustellen.
