 Jens Fischer
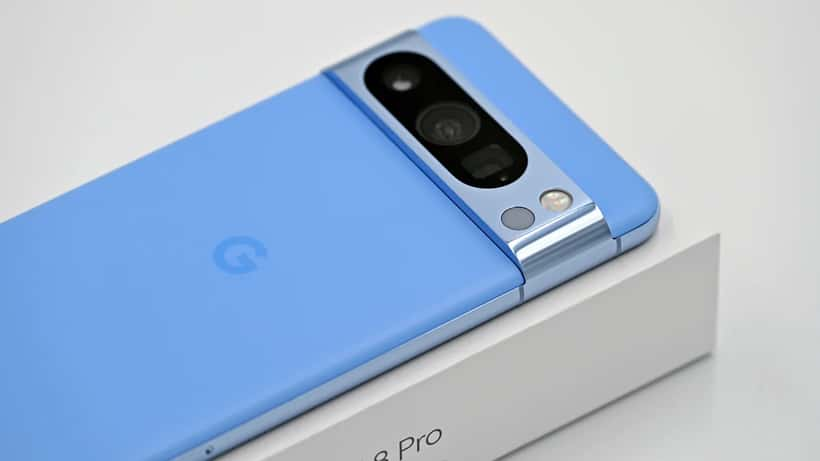
Das Google Pixel 10 ist seit dem 28. August 2026 in Deutschland erhältlich – und verspricht mit dem neuen Tensor-G5-Prozessor sowie tief integrierter Gemini-KI eine neue Ära mobiler Produktivität. Die Zahlen klingen beeindruckend: 34 Prozent schnellere CPU-Leistung, eine um 60 Prozent leistungsfähigere KI-Recheneinheit, erstmals drei Kameras auch im Basismodell und magnetisches Qi2-Laden via PixelSnap. Doch bevor Verbraucher und Unternehmen in Deutschland kaufen, stellt sich eine dringende Frage, die im Händler-Marketing selten auftaucht: Wie DSGVO-konform ist das Pixel 10 – und was müssen Sie konfigurieren, bevor das Gerät dienstlich im Einsatz ist?
Was das Google Pixel 10 technisch neu macht
Mit dem Tensor G5 setzt Google einen Chip ein, der gezielt für KI-Verarbeitung entwickelt wurde. Die neue Tensor Processing Unit (TPU) bietet laut Google 60 Prozent mehr Rechenleistung für maschinelles Lernen als beim Vorgänger; die CPU liegt im Schnitt 34 Prozent über dem Vorgängermodell. Das Gerät gibt es in vier Varianten – vom kompakten Basismodell bis zum Pro Fold.
Technisch bemerkenswert ist die On-Device-KI: Gemini Nano verarbeitet eine Reihe von Aufgaben vollständig auf dem Gerät, ohne Daten an externe Server zu übermitteln. Das betrifft einfache Sprachzusammenfassungen, lokale Textanalysen und bestimmte Assistenzfunktionen. Hinzu kommt PixelSnap – Googles magnetisches Qi2-Ladesystem, das kompatible Zubehörartikel wie Halterungen und Griffe ermöglicht.
Was in der Kaufbegeisterung jedoch oft untergeht: Erweiterte Gemini-Funktionen – darunter komplexe Suchanfragen, Live-Übersetzungen über Google Translate, automatische Cloud-Sicherungen und die Integration mit Google Workspace – erfordern zwingend eine Verbindung zu Googles Servern. Und genau hier beginnt das datenschutzrechtlich relevante Terrain für deutsche Nutzer und Unternehmen.
Zwischen KI-Innovation und DSGVO: Was Nutzer unbedingt wissen müssen
Das Google Pixel 10 kommt werksseitig mit aktiviertem Google Assistant, Gemini-Integration, automatischer Google-Fotos-Synchronisation und Google-Drive-Backup. Wer das Gerät unbedarft einrichtet und die Standard-Einrichtungsassistenten durchklickt, hat spätestens beim ersten Neustart personenbezogene Daten an Googles US-amerikanische Rechenzentren übermittelt – ohne das bewusst entschieden zu haben.
Für Privatnutzer mag das eine vertretbare Abwägung sein. Für Unternehmen gilt das Datenschutzrecht jedoch uneingeschränkt: Die EU-Datenschutz-Grundverordnung (DSGVO) verpflichtet jeden Verantwortlichen nach Art. 28, mit jedem externen Dienstleister, der personenbezogene Daten verarbeitet, einen rechtlich bindenden Auftragsverarbeitungsvertrag (AVV) abzuschließen. Google bietet solche Verträge über Google Workspace an – aber sie müssen aktiv eingerichtet und dokumentiert werden.
Laut dem Bundesbeauftragten für den Datenschutz und die Informationsfreiheit (BfDI) zählen fehlende oder unvollständige Auftragsverarbeitungsverträge zu den häufigsten Auslösern von DSGVO-Bußgeldern in Deutschland. Besonders gefährdet: Arztpraxen, Steuerkanzleien, Rechtsanwaltsbüros und handwerkliche Kleinunternehmen, die Mobilgeräte ohne IT-Beratung beschaffen und konfigurieren. Ähnliche Risiken bestanden bereits beim Ende des Softwaresupports bei älteren Smartphones – und beim Einsatz von iOS 26 mit RCS-Verschlüsselung in Unternehmensumgebungen.
Die besondere Herausforderung beim Pixel 10: Die KI-Funktionen sind tief ins Betriebssystem integriert. Google Assistant, Gemini und automatische Bilderkennung lassen sich zwar konfigurieren, aber nicht ohne Fachkenntnisse vollständig auditieren. Wer wirklich wissen möchte, welche Daten das Gerät wann und wohin überträgt, braucht entweder eine tiefe technische Kenntnis von Android 16 – oder professionellen IT-Rat.
Welche Pixel-Funktionen besondere Datenschutzaufmerksamkeit erfordern
Nicht alle KI-Features des Pixel 10 sind datenschutzrechtlich gleich zu bewerten. Hier sind die kritischen Punkte im Überblick:
Google Assistant und Gemini-Sprachsteuerung: Sprachbefehle, die nicht lokal durch Gemini Nano verarbeitet werden, verlassen das Gerät. Abhängig von den Einstellungen speichert Google Audioaufzeichnungen und Transkripte in der persönlichen Nutzerverwaltung. Das ist nach einem Gerichtsurteil des EuGH aus 2023 besonders heikel, wenn es sich um Berufsgespräche handelt.
Google Fotos und automatische Sicherungen: Standardmäßig werden alle Bilder in die Google-Cloud hochgeladen. Enthält ein Foto personenbezogene Daten – etwa Kundendokumente, Patientenakten oder Baustellensituationen mit erkennbaren Personen – ist die Übertragung in US-Rechenzentren ohne zusätzliche Schutzmaßnahmen datenschutzrechtlich problematisch.
Gemini für Workspace: Wer das Pixel 10 mit einem Google Workspace-Konto verbindet und die KI-Funktionen für E-Mails, Dokumente und Kalender nutzt, braucht zwingend einen aktuellen AVV mit Google. Dieser ist zwar verfügbar, muss aber aktiv aktiviert und auf Aktualität geprüft werden.
Biometrische Daten: Die verbesserten Fingerabdruck- und Gesichtserkennungsfunktionen des Pixel 10 speichern biometrische Daten lokal auf dem Gerät – das ist datenschutzrechtlich vorteilhaft, solange keine Cloud-Synchronisation für Gerätesicherungen aktiviert wird, die auch den lokalen Datenspeicher umfasst.
Konkretfall: Ein Berliner Handwerksbetrieb stellt auf das Pixel 10 um
Stellen Sie sich folgendes Szenario vor: Ein zwölfköpfiger Berliner Malerbetrieb schafft im September 2026 acht Google Pixel 10 Pro für den Außendienst an – Gesamtinvestition rund 9.592 Euro (8 × 1.199 Euro Listenpreis). Auftragszettel sollen digitalisiert werden: Mitarbeiter diktieren Arbeitsberichte per Gemini-Sprachbefehl, Fotos von Baustellen werden automatisch in Google Fotos gesichert, Kundenkontakte in Google Contacts synchronisiert.
Was der Betriebsinhaber nicht einkalkuliert hat: Kundenadressen, Auftragsdetails, Baustellenfotos und diktierte Gesprächsnotizen mit Kundennamen landen ohne aktiven AVV auf Googles US-Servern. Das betrifft personenbezogene Daten von Auftraggebern – Name, Adresse, Gebäudebilder, Rechnungsinhalte.
Wenn ein Betrieb mit acht Dienstgeräten Kundendaten ohne Auftragsverarbeitungsvertrag an Google überträgt und die Berliner Beauftragte für Datenschutz und Informationsfreiheit (BlnBDI) eine Prüfung einleitet, dann droht ein Bußgeld gemäß Art. 83 Abs. 4 DSGVO von bis zu 10 Millionen Euro oder 2 Prozent des weltweiten Jahresumsatzes – je nachdem, welcher Betrag höher ist. Bei einem Jahresumsatz von 1,2 Millionen Euro wären das bis zu 24.000 Euro. Hinzu kommen Reputationsschäden und mögliche Schadensersatzansprüche der betroffenen Kunden nach Art. 82 DSGVO.
Ein IT-Berater hätte in diesem Szenario konkrete Gegenmaßnahmen empfohlen: AVV mit Google Workspace Business Plus abschließen (ab 14,40 Euro pro Nutzer/Monat), automatische Cloud-Backups auf DSGVO-konforme Einstellungen umstellen, eine Gerätenutzungsrichtlinie für das Unternehmen erstellen und eine halbstündige Mitarbeiterschulung durchführen. Das Einrichten eines MDM-Systems für acht Geräte dauert rund zwei bis drei Stunden. Gesamtaufwand für die IT-Beratung: drei bis fünf Stunden. Kosten: deutlich unter 800 Euro. Das Risiko-Nutzen-Verhältnis ist eindeutig – und die Alternative, nämlich ein Bußgeld abzuwarten, ist für ein kleines Unternehmen schlicht keine Option.
Was jetzt zu tun ist: In 5 Schritten zum DSGVO-konformen Pixel 10
Schritt 1 – AVV mit Google aktivieren: Unternehmen, die Google Workspace nutzen, schließen den Auftragsverarbeitungsvertrag in der Google Admin Console unter „Datenschutz und Nutzungsbedingungen" ab. Das dauert keine zehn Minuten und ist für alle Workspace-Tarife verfügbar.
Schritt 2 – KI-Einstellungen gezielt konfigurieren: In den Systemeinstellungen des Pixel 10 unter „Sicherheit & Datenschutz" legen Sie fest, welche Dienste lokal (Gemini Nano) und welche cloudbasiert laufen. Für den Unternehmenseinsatz: On-Device-Modus aktivieren, cloudbasierte Gemini-Anfragen einschränken.
Schritt 3 – Automatische Backups bewusst steuern: Google Fotos, Drive-Backup und Kontakte-Synchronisation sollten nur für Konten mit aktivem AVV und geprüften Datenschutzeinstellungen eingeschaltet sein. Tipp: Für private und dienstliche Nutzung getrennte Google-Konten verwenden.
Schritt 4 – Mobile Device Management (MDM) einführen: Unternehmen mit mehreren Dienstgeräten benötigen eine zentrale MDM-Lösung. Diese steuert App-Berechtigungen, Backup-Einstellungen und KI-Funktionen über alle Geräte hinweg einheitlich – und lässt sich mit Tools wie Google Endpoint Management oder Drittanbieter-Lösungen umsetzen.
Schritt 5 – IT-Experten einbinden: Die datenschutzkonforme Einrichtung eines Geräteflotte erfordert spezifische Kenntnisse von Android 16, Google Workspace-Architektur und DSGVO-Anforderungen. Über Plattformen wie ExpertZoom finden Sie zertifizierte IT-Berater, die auf mobile Datenschutz-Compliance spezialisiert sind und ein vollständiges DSGVO-Audit für Ihre Geräteflotte durchführen können – ohne dass Sie sich in das komplexe Regelwerk einarbeiten müssen.
Das Google Pixel 10 ist technisch ein starkes Gerät, das auch im deutschen Markt überzeugen dürfte. Doch die KI-Features, die es so leistungsfähig machen, sind genau jene, die ohne richtige Konfiguration DSGVO-Risiken erzeugen. Wer 30 Minuten Aufwand scheut, riskiert unter Umständen fünfstellige Bußgelder. Wer sich unsicher ist, sollte professionelle Beratung in Anspruch nehmen – bevor das erste Pixel eingeschaltet wird.
Hinweis: Dieser Artikel dient der allgemeinen Information und ersetzt keine Rechts- oder IT-Fachberatung. Bei konkreten datenschutzrechtlichen Fragen empfehlen wir die Konsultation eines qualifizierten Experten.
format_used: News brief
