 Alexander Huber
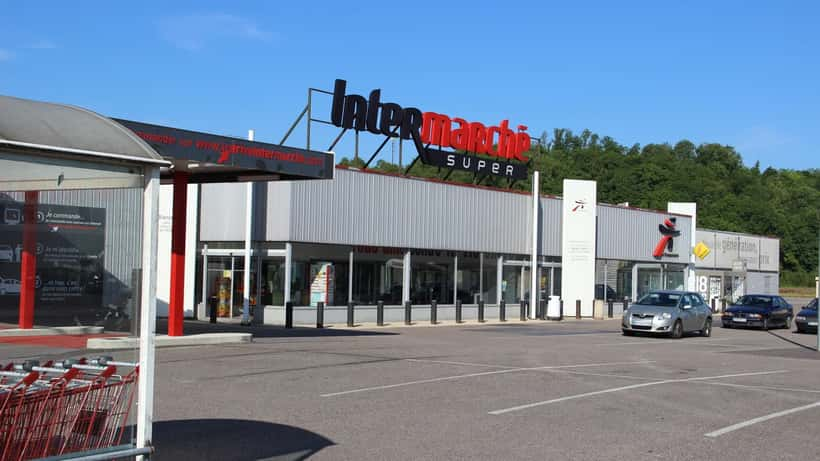
In der Woche vom 28. Juli 2026 drangen Cyberkriminelle in die IT-Systeme des französischen Lebensmittelhändlers Intermarché ein. 287.605 Kunden des Drive-Online-Dienstes wurden bespitzelt: Namen, Adressen, Telefonnummern, Geburtsdaten und Treuekartenummern standen plötzlich im Netz. Die französische Datenschutzbehörde CNIL wurde informiert, die Staatsanwaltschaft Paris eingeschaltet. Was dieser Angriff für österreichische Onlinehändler bedeutet – und warum ein IT-Sicherheitsexperte deutlich günstiger sein kann als die drohenden Bußgelder der Datenschutzbehörde.
Was beim Angriff auf Intermarché passierte
Am 3. August 2026 informierte Groupement Mousquetaires, die Muttergesellschaft von Intermarché, die französische Datenschutzbehörde CNIL und erstattete Anzeige bei der Staatsanwaltschaft Paris. Die Angreifer hatten sich in der Vorwoche Zugang zu einer Kundendatenbank verschafft, die den Drive-Click-and-Collect-Dienst verwaltet – jenen Service, über den Millionen Franzosen ihre Wocheneinkäufe vorab bestellen und dann im Supermarkt abholen.
Betroffen waren nach Unternehmensangaben rund 14 Prozent aller Drive-Nutzer: 287.605 Personen, deren Vor- und Nachnamen, Privatadressen, Telefonnummern, Geburtsdaten, Treuekartenummern sowie Teile ihrer Bestellhistorie abgegriffen wurden. Bankdaten, Passwörter und E-Mail-Adressen seien nicht betroffen gewesen, teilte Intermarché mit. Den betroffenen Kunden wurde empfohlen, verdächtige Nachrichten besonders kritisch zu prüfen – denn mit den erbeuteten Daten lassen sich täuschend echte Phishing-Mails verfassen, die auf Namen, Adresse und zuletzt gekaufte Produkte Bezug nehmen.
Der Angriff auf Intermarché ist kein Einzelfall. Er reiht sich ein in eine Serie schwerer Datenpannen im europäischen Einzelhandel: Auchan verlor 2024 Hunderttausende Kundendaten, die britische Supermarktkette Co-op wurde 2025 durch einen Ransomware-Angriff lahmgelegt. Für österreichische Unternehmen stellt sich daher keine hypothetische, sondern eine sehr konkrete Frage: Wie gut ist meine eigene IT-Sicherheit aufgestellt – und bin ich für den Ernstfall rechtlich abgesichert?
Warum Einzelhandelsdaten ein Top-Ziel für Cyberkriminelle sind
Kundendaten im Lebensmittel- und Onlinehandel sind für Angreifer besonders wertvoll, weil sie mehrere Datenkategorien kombinieren: vollständiger Name, aktuelle Adresse, Geburtsdatum, Telefonnummer und Kaufverhalten. Mit diesem Datenbündel lassen sich nicht nur Phishing-Kampagnen maßschneidern, sondern auch Kreditanträge in fremdem Namen stellen oder Konten bei anderen Diensten übernehmen.
Die Kosten eines Datenlecks sind enorm: Laut IBM Security Cost of a Data Breach Report 2026 betragen die durchschnittlichen weltweiten Kosten 4,9 Millionen US-Dollar pro Vorfall. Einzelhändler zahlen in der Regel mehr, weil ihre Datenbanken besonders groß sind und die Benachrichtigung von Hunderttausenden Kunden allein erhebliche operative Kosten verursacht. Für kleinere und mittlere österreichische Unternehmen kommen dazu DSGVO-Bußgelder, die je nach Schwere des Verstoßes bis zu 20 Millionen Euro oder 4 Prozent des weltweiten Jahresumsatzes erreichen können.
Nach Artikel 33 der Datenschutz-Grundverordnung müssen Unternehmen Datenpannen innerhalb von 72 Stunden nach Bekanntwerden an die zuständige nationale Datenschutzbehörde melden. In Österreich ist das die Datenschutzbehörde (DSB). Die Frist läuft ab dem Moment, in dem das Unternehmen von der Panne erfährt – nicht erst, wenn alle technischen Fakten geklärt sind. Wer keine Meldung macht oder zu spät reagiert, riskiert bereits für diese Fristversäumnis ein eigenständiges Bußgeld.
Wie Angreifer in Einzelhandelssysteme eindringen
IT-Sicherheitsexperten unterscheiden drei besonders häufige Angriffsvektoren bei Onlinehändlern und Lebensmittelketten:
Credential Stuffing: Mit Milliarden gestohlener Zugangsdaten aus früheren Datenlecks versuchen Angreifer automatisiert, sich in Kundenkonten einzuloggen. Wer dasselbe Passwort auf mehreren Plattformen verwendet, ist besonders gefährdet. Sind die Zugangsdaten eines Mitarbeiters oder Administrators kompromittiert, kann ein Angreifer von dort aus tiefer ins System vordringen und administrative Rechte erlangen.
SQL-Injection: Schlecht abgesicherte Datenbankabfragen erlauben es, direkt auf Kundentabellen zuzugreifen. Diese Schwachstelle ist seit Jahrzehnten bekannt und gehört dennoch nach wie vor zu den häufigsten Angriffsvektoren – besonders bei älteren Shopsystemen oder selbst entwickelten Backends, die nie professionell getestet wurden.
Kompromittierte Drittanbieter: Viele Onlineshops binden externe Plugins, Zahlungsdienstleister oder Marketing-Tools ein. Eine Sicherheitslücke beim Drittanbieter – etwa ein veraltetes Tracking-Skript oder ein schlecht gesicherter API-Endpunkt – kann den gesamten Kundenstamm gefährden, ohne dass der Shopbetreiber selbst etwas falsch gemacht hat.
Alle drei Vektoren lassen sich durch regelmäßige Sicherheitsaudits und Penetrationstests identifizieren und schließen, bevor ein Angreifer sie ausnutzt. Wichtig: Auch Unternehmen, die intern glauben, gut aufgestellt zu sein, werden bei professionellen Sicherheitstests häufig überrascht. Veraltete Softwarekomponenten, schlecht konfigurierte Cloud-Umgebungen und fehlende Zwei-Faktor-Authentifizierung für administrative Zugänge zählen laut österreichischen IT-Sicherheitsexperten zu den häufigsten Befunden – selbst bei Unternehmen, die bereits in Sicherheitsmaßnahmen investiert haben. Mehr über die DSGVO-Meldepflichten bei Hackerangriffen erklärt dieser Beitrag über Datenpannen und die österreichische Datenschutzbehörde.
Konkret: Ein österreichischer Onlineshop nach einem Datenleck
Stellen Sie sich vor: Ein österreichischer Lebensmittel-Onlineshop mit 52.000 aktiven Kundenkonten stellt am Montag, dem 5. Oktober 2026, um 11:00 Uhr fest, dass Unbekannte in den vorangegangenen vier Tagen auf seine Kundendatenbank zugegriffen haben. Betroffen sind Vor- und Nachnamen, Adressen, Telefonnummern und Bestellhistorie – aber keine Bankdaten und keine Passwörter.
Was passiert von diesem Moment an:
Sofort beginnt die 72-Stunden-Frist zu laufen. Der Shop hat bis Donnerstag, 8. Oktober 2026, um 11:00 Uhr, Zeit, die DSB zu informieren – auch wenn zu diesem Zeitpunkt noch nicht klar ist, wie die Angreifer reingekommen sind. Fehlt diese Meldung oder kommt sie zu spät, droht bereits für die Fristversäumnis ein Bußgeld von bis zu 2 Prozent des weltweiten Jahresumsatzes. Bei 1,8 Millionen Euro Jahresumsatz wären das rechnerisch bis zu 36.000 Euro – noch bevor die eigentliche Datenpanne inhaltlich bewertet wird.
Innerhalb von weiteren 30 Tagen müssen alle 52.000 betroffenen Kunden schriftlich informiert werden, sofern ein hohes Risiko für ihre Rechte und Freiheiten besteht (Art. 34 DSGVO). Rechtskosten für die Begleitung dieser Kommunikation und die laufende Abstimmung mit der DSB können sich schnell auf 5.000 bis 20.000 Euro summieren.
Im Anschluss kann die DSB eine formelle Untersuchung einleiten. War der Shop technisch unzureichend geschützt – etwa weil kein regelmäßiger Penetrationstest durchgeführt, Kundendaten unverschlüsselt gespeichert oder Zugriffe unzureichend protokolliert wurden –, drohen weitere Bußgelder bis zu 20 Millionen Euro oder 4 Prozent des Jahresumsatzes. Ein proaktives IT-Sicherheitsaudit hätte diesen Shop typischerweise zwischen 4.000 und 12.000 Euro gekostet – ein Bruchteil der möglichen Folgekosten.
Was österreichische Unternehmen jetzt prüfen sollten
Der Fall Intermarché liefert eine konkrete Checkliste für jeden Onlinehändler und jedes Unternehmen, das Kundendaten im größeren Umfang verarbeitet:
Notfallplan für Datenpannen: Existiert ein schriftlicher, getesteter Prozess? Ohne dokumentierten Ablauf ist die 72-Stunden-Frist der DSB kaum einzuhalten. Der Plan sollte festlegen, wer informiert wird, wer die Meldung an die DSB erstellt und wer die Kundenkommunikation verantwortet.
Penetrationstest: Wann hat zuletzt ein unabhängiger Test stattgefunden? Für Unternehmen mit mehr als 10.000 Kundendatensätzen empfehlen Fachleute einen jährlichen Test durch zertifizierte IT-Sicherheitsexperten. Ein nicht entdecktes SQL-Injection-Leck kann monatelang unbemerkt ausgenutzt werden.
Verschlüsselung und minimale Rechtevergabe: Sind Kundendatenbanken verschlüsselt gespeichert? Haben nur jene Systeme und Personen Datenbankzugriff, die ihn tatsächlich für ihre Tätigkeit brauchen? Breite Zugriffsrechte sind eine der häufigsten Ursachen für die schnelle Ausbreitung eines Angriffs.
Datenschutz-Folgenabschätzung (DSFA): Nach Artikel 35 DSGVO ist sie bei Verarbeitungstätigkeiten mit hohem Risiko verpflichtend – etwa bei umfangreicher Profilbildung oder Verarbeitung sensibler Kategorien. Eine veraltete oder fehlende DSFA wird von der DSB bei Untersuchungen regelmäßig beanstandet.
Mitarbeiterschulung: Der häufigste Einstiegspunkt für Angreifer ist der Mensch. Eine einzige Phishing-Mail, die ein Mitarbeiter öffnet und auf der er seine Zugangsdaten eingibt, kann in Minuten zu vollständigem Datenbankzugriff führen. Regelmäßige, praxisnahe Schulungen – mindestens einmal jährlich, mit simulierten Phishing-Tests – senken das Risiko nachweislich und gelten in der DSGVO-Praxis als Nachweis angemessener technisch-organisatorischer Maßnahmen.
IT-Sicherheitsexperten auf ExpertZoom beraten österreichische Unternehmen zu Penetrationstests, Sicherheitsaudits und DSGVO-konformer Datensicherung – damit der Fall Intermarché ein Lernbeispiel bleibt und kein Vorbote.
Hinweis: Dieser Artikel informiert allgemein über IT-Sicherheit und Datenschutzpflichten. Für eine auf Ihr Unternehmen zugeschnittene Beratung wenden Sie sich an einen zertifizierten IT-Sicherheitsexperten oder Datenschutzbeauftragten.
