 Mads Pedersen
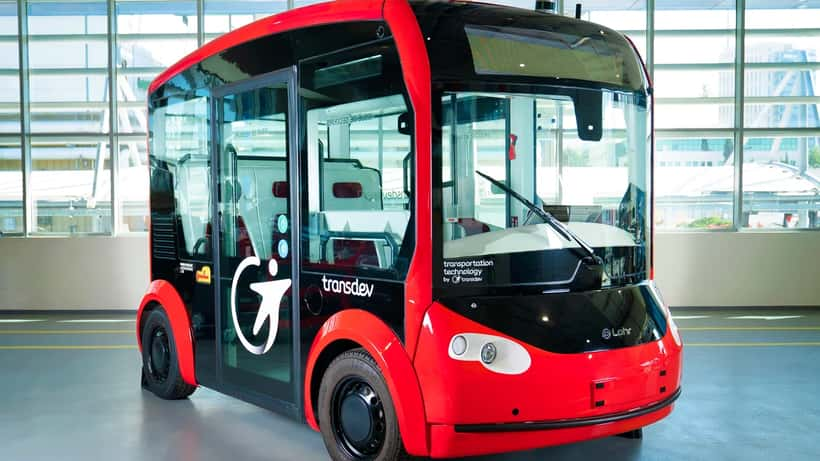
Da den selvkørende Karsan e-ATAK-bus kørte sin allerførste tur i Göteborg den 27. maj 2026, varede det præcis én time, før den kolliderede med en sporvogn ved Kapellplatsen. Ingen kom til skade – men hændelsen sendte chokbølger gennem nordisk offentlig transport: hvad sker der, når software fejler i et køretøj med 11 passagerer? Og hvem hæfter, når det er en dansk kommune, der har underskrevet kontrakten?
Göteborg gav advarselssignalet
Karsan e-ATAK-bussen bremste uden åbenbar grund ved Kapellplatsen, og sporvognen bagfra nåede ikke at stoppe. Fejlen lå ifølge den svenske undersøgelsesrapport i sensorernes klassificering af køretøjet bag dem som stationært. Et softwareproblem – ikke mekanisk svigt. Ingen passagerer kom til skade, men driften af Göteborgs autonome linje blev straks suspenderet og er fortsat under revision.
Hændelsen vakte opsigt langt ud over Sveriges grænser, fordi den stillede et spørgsmål, som transportmyndigheder overalt i Norden endnu ikke har besvaret entydigt: Hvem bærer ansvaret, når en autonom bus fejler – og hvad koster det?
I Aalborg kører Danmarks første selvkørende SmartBus, drevet af det norske selskab Holo, i dag dagligt fra kl. 07 til kl. 21 på en 2,1 km rute med 10 stoppesteder i en to-årig prøveperiode. Passagerne kører gratis. To busser kører parallelt, og hver kan tage op til 11 passagerer. Projektet er finansieret i samarbejde mellem Aalborg Kommune og CPH City & Port Development.
Trafikstyrelsen offentliggjorde i 2026 planen "Forventede udbud for buskørsel i perioden 2026-2036", der beskriver en systematisk udskiftning af den danske busflåde med elektriske og autonome køretøjer. Antallet af udbud med krav om elbusser eller hybridteknologi mere end tidobles i planperioden sammenlignet med de foregående ti år. Allerede nu er operatøren Umove gået ind på det danske marked med en flåde af elbusser, der i starten af 2026 medførte et uacceptabelt antal aflysninger på grund af IT-relaterede driftsproblemer ved overgangen fra diesel til elektrisk.
Det er her IT-sikkerhedsrisikoen opstår – ikke som en teoretisk fremtid, men som en konsekvens af kontrakter, der underskrives nu.
Hvad tallene viser: fem digitale risikozoner
Hvert moderne elbuss-køretøj er reelt en netværksenhed på hjul. Ifølge det europæiske cybersikkerhedsagentur ENISA er transportsektoren i 2025-2026 den sektor i EU med den næststørste vækst i ransomware-angreb, overgået kun af sundhedssektoren.
Ransomware-angreb mod offentlig transport i Europa steg med 47% fra 2024 til 2025 ifølge ENISA's seneste trusselsrapport. Angrebene retter sig i stigende grad mod flådestyringssoftware og ladeinfrastruktur, fordi disse systemer ofte har lavere sikkerhedsniveau end kommunernes kerneopgave-systemer.
Fem teknologier i den moderne busflåde skaber konkrete eksponerede flader:
1. Telematiksystem og GPS-logging: En typisk elbuss genererer op til 1.200 GPS-datapunkter og 3 GB driftsdata pr. køretøj pr. dag. Disse strømmer kontinuerligt til operatørens cloud – og er GDPR-beskyttede, da de kan kobles til individuelle pendlerruter.
2. Rejsekort og mobilbetaling: Hvert boardingtidspunkt registreres pr. passager. For en kommunal operatør udgør dette en behandling af personoplysninger, der kræver databehandleraftale og aktivt tilsyn.
3. Remote Diagnostics: Operatøren tilgår bussens systemer live via internettilsluttede kanaler. Er disse forbindelser ikke korrekt krypterede og segmenterede, udgør de en potentiel indgangsvektor for angribere.
4. Opladningsinfrastruktur (OCPP-protokol): Ladestanderne kommunikerer via OCPP-standarden med en central server. OCPP 1.6-sårbarheder er veldokumenterede; angribere kan i visse konfigurationer fjerne-afbryde opladning eller injicere falske driftsdata.
5. AI-flådestyring: Selvkørende busser som Aalborgs SmartBus bruger cloudbaseret AI til navigation. Disse systemer vil fra 2026-2027 falde under EU AI Acts klassifikation som "høj-risiko" – med krav om menneskelig kontrol, dokumentation og risikovurdering.
Hvem hæfter – og for hvad?
Når en dansk kommune udbyder buskørsel til en privat operatør, forbliver kommunen i de fleste kontrakter dataansvarlig over for passagererne under GDPR's artikel 4. En datalæk hos operatøren rammer Datatilsynet som kommunens ansvar – ikke kun leverandørens.
GDPR artikel 83, stk. 4 hjemler bøder på op til 2% af den dataansvarliges globale omsætning. For en mellemstor dansk kommune med et samlet budget på 2,5 milliarder kr. svarer det til 50 millioner kr. i maksimum eksponering – et beløb, der overstiger de fleste kommunale IT-budgetter.
Parallelt gælder NIS2-direktivet, implementeret i dansk lovgivning fra 2025, der pålægger operatører af kritisk infrastruktur – herunder offentlig transport – 24-timers indberetningspligt ved cyberhændelser. Manglende indberetning kan i sig selv udløse bøder.
Ifølge vejledningerne fra Center for Cybersikkerhed (CFCS) er kommuner og offentlige transportoperatører eksplicit nævnt som del af den kritiske infrastruktur, der forventes at leve op til NIS2-kravene. CFCS anbefaler leverandøraudit og dokumenterede beredskabsplaner som minimum.
Konkret scenarie: Randers Kommune og 12 nye elbusser
Forestil dig følgende scenarie, der spejler kontraktforhandlinger, som reelt finder sted i 2026:
Randers Kommune indgår i januar 2027 kontrakt med en ny operatør om 12 eldrevne bybusser. Flåden kobles til operatørens cloud-baserede flådestyring, og ladestanderne installeres på tre pendlerpladser i kommunen. IT-sikkerhed er ikke en del af udbudsmaterialet, og kommunen har ikke gennemgået operatørens dataarkitektur.
Seks måneder inde i driften – september 2027:
Et ransomware-angreb rammer operatørens flådestyringssoftware en mandag morgen. Alle 12 busser mister real-time forbindelsen. Fem busser holder med passagerer om bord. Kommunens driftscentral har ingen systemadgang – alt er låst bag operatørens krypterede platform. Det tager 72 timer at genetablere normal drift.
Konsekvenserne i tal:
- 72 timers nedetid: 12 busser × 110 daglige ture × 3 dage = 3.960 aflysninger
- Datatilsynet indleder undersøgelse: Var boardingdata beskyttet korrekt? Forelå databehandleraftale?
- Potentiel NIS2-bøde for manglende 24-timers indberetning: 500.000–2.000.000 kr.
- Kommunens erstatningseksponering over for pendlere med dokumenterede tab (eksamen, speciallæge, arbejdsfremmøde): 1.500–8.000 kr. pr. dokumenteret sag baseret på præcedens fra trafikforsinkelsessager
If/then-logikken: Opererer din kommune med mere end 8 forbundne elbusser og har ikke gennemgået operatørens IT-sikkerhed som del af udbuddet? Så er du eksponeret over for NIS2-bøder, GDPR-ansvar og potentielle erstatningskrav, der samlet kan overstige 2–3 millioner kr. – mod en forebyggelsesomkostning på 50.000–100.000 kr. for en komplet leverandøraudit.
En IT-sikkerhedskonsulent udfører en Third Party Risk Assessment (TPRA) af operatørens systemer til typisk 35.000–70.000 kr. og en GDPR-datastrømskortlægning for 15.000–30.000 kr. Det er en brøkdel af den potentielle eksponering.
Hvad bør din kommune handle på nu?
Danmark vil inden 2030 have tusindvis af forbundne elbusser på vejene. IT-sikkerhed bør ikke tilføjes efterfølgende – det skal ind i selve udbudsmaterialet. En specialiseret IT-konsulent kan hjælpe din forvaltning med følgende konkrete skridt:
Leverandøraudit (TPRA): Kortlæg hvilke data operatøren behandler, hvordan de opbevares, hvem der har adgang, og om der foreligger ISO 27001-certificering eller tilsvarende.
NIS2-beredskabsplan: Dokumentér hændelsesresponsprocedurer og kommunikationsveje, så den 24-timers indberetningspligt til Datatilsynet kan overholdes uden panik.
GDPR-databehandleraftale: Kontrakten med operatøren skal tydeligt fastlægge dataansvaret – og kommunen bør ikke stå alene med det fulde juridiske ansvar, hvis operatøren fejler.
Penetrationstest af ladeinfrastruktur: OCPP 1.6-sårbarhederne er veldokumenterede og bør lukkes, inden busserne ruller.
EU AI Act-forberedelse: Autonome bussers AI-navigationssystemer klassificeres fra 2026-2027 som "høj-risiko"-systemer under EU AI Act – med krav om menneskelig kontrol og dokumentation, som kommunen som udbyder skal sikre er opfyldt. Læs mere om kravene i EU AI Act for virksomheder og kommuner.
Göteborg-ulykken i maj 2026 kostede heldigvis ingen liv. Men den illustrerede det, som alle med ansvar for offentlig transport ved, men sjældent adresserer: Det er ikke et spørgsmål om hvorvidt IT-problemer rammer den nye busflåde. Det er et spørgsmål om, hvornår – og om I er forberedt.
Denne artikel er til informationsformål og udgør ikke juridisk eller IT-sikkerhedsmæssig rådgivning. Kontakt en certificeret IT-konsulent for vurdering af din kommunes konkrete eksponering.
Gennemgå din kommunes IT-eksponering med en specialiseret IT-konsulent via ExpertZoom – inden kontrakten underskrives.
